viernes, 6 de septiembre de 2013

Consejos de Bruce Schneier para mantenerse seguro contra el espionaje de la NSA (y otras hierbas)

Ayer mismo, 5 de septiembre, el periódico The Guardian publicaba un nuevo artículo de la saga "revelaciones de Snowden". En este nuevo artículo explica los procedimientos que utilizan las agencias de seguridad de los EEUU y el Reino Unido para descifrar el tráfico que viaja cifrado por Internet.

Simultáneamente, y de manera coordinada, el periódico The New York Times trata el mismo tema.

Los pilares en los que se basan esas técnicas parecen ser:

  • Colaboración con compañías tecnológicas proveedoras de servicios
  • Insertar vulnerabilidades en sistemas comerciales de cifrado
  • Insertar puertas traseras en software en general

Al final del artículo de The Guardian nos dicen que desde las agencias de seguridad les han pedido no publicar el artículo pero que se han decidido a hacerlo debido al valor que generaría un debate público sobre las acciones de los gobiernos en contra de la privacidad de los usuarios en todo el mundo.

En el mismo periódico hay un artículo de Bruce Schneier relacionado con todo lo anterior y que es realmente interesante. En este artículo se dan varios consejos para para dificultar ese espionaje indiscriminado.

Los consejos de Bruce Schneier son:

  • Ocultarse en la red. Cuanto menos destaquemos más seguros estamos.
  • Cifrar las comunicaciones, ya que siempre se estará más protegidos que transmitiendo en claro
  • Si hay algo realmente importante que guardar, no ponerlo en un equipo conectado a Internet
  • Sospechar del software de cifrado comercial, especialmente de grandes compañías.
  • Procurar usar software de cifrado de dominio público, el cual tiene que ser compatible con otras implementaciones.

jueves, 5 de septiembre de 2013

Una muestra de los datos que dejamos en Internet, disponibles en una web


La empresa Acxiom Corporation, que se dedica a las tecnologías del márketing (o sea, a recolectar todos los datos posibles de personas para después venderlos) ha hecho pública una web (aboutthedata.com) donde podemos consultar una parte de los datos que recaban de nosotros.

Con la minería de datos que realizan llegan a detalles de personas, desde intereses comerciales o aficiones, hasta situaciones más personales como si alguien es "potencial heredero" o en su entorno hay alguien enfermo.

Supongo que solo enseñan los datos que les interesan... y lo gracioso es que además tienen un formulario por si les quieres dejar más datos.

La noticia original vista en el New York Times.

domingo, 11 de agosto de 2013

Los niños no saben usar ordenadores... y por qué esto debería preocuparte.

Un genial artículo que enlaza el analfabetismo digital imperante hoy en día con la falta de preocupación por la privacidad que existe en general, en mi opinión fruto de ese analfabetismo digital.

El artículo parece algo largo, pero merece la pena y se hace corto en cuanto empiezas a leer.

Un párrafo en especial resume la importancia de conocer los aparatos que creemos que manipulamos nosotros, y que si no sabemos lo que tenemos entre manos acabarán manipulándonos a nosotros:

La tecnología afecta a nuestras vida más que nunca. Nuestros ordenadores nos dan acceso a la comida que comemos y la ropa que vestimos. Nuestros ordenadores nos permiten trabajar, socializar y entretenernos. Nuestros ordenadores nos dan acceso a nuestras utilidades, nuestros bancos y nuestros políticos. Nuestros ordenadores permiten a los criminales interactuar con nosotros, robándonos nuestros datos, nuestro dinero, nuestras identidades. Nuestros ordenadores están siendo usados por nuestros gobiernos, monitorizando nuestras comunicaciones, nuestro comportamiento, nuestros secretos.

El post original en inglés:

[coding2learn.org]  Kids Can't Use Computers... And This Is Why It Should Worry You

Y su traducción en bofhers.com:

[bofhers.com] Los niños no saben usar ordenadores... y por qué esto debería preocuparte


viernes, 9 de agosto de 2013

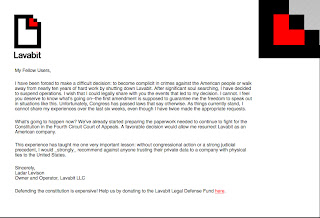
Cierra Lavabit

Lavabit, el servicio de correo que intentaba garantizar la privacidad de sus usuarios y
que se popularizó con el tema Snowden, acaba de cerrar. En su web hay una nota de
despedida y recomienda fuertemente que nadie confíe sus datos privados a
compañías situadas en los EEUU.

Según la nota han tenido que decidir entre cerrar o ser cómplices de crímenes
contra ciudadanos americanos.


lunes, 5 de agosto de 2013

¿Podemos fiarnos de los fabricantes?

Compramos ordenadores, compramos todo tipo de periféricos grandes y pequeños y los enchufamos a nuestros equipos o a nuestra red.

¿Nos podemos fiar de los fabricantes? ¿hasta que punto son seguros esos periféricos de aspecto inocente?

Pues será mejor que nos pongamos en lo peor y no nos fiemos, pero nada.

Acaba de salir un aviso de seguridad del fabricante que afecta a una serie de impresoras HP. El aviso del fabricante es bastante oscuro, de hecho no especifica cual es el problema concreto. El aviso oficial se puede ver aquí:

[hp.com] HPSBPI02887 rev.2 - Certain HP LaserJet Pro Printers, Remote Information Disclosure

Sin embargo el problema real que tienen esos equipos es que llevan codificadas en el firmware del equipo (el software interno del equipo, proporcionado por el fabricante) varias url ocultas que nos dan, sin ningún tipo de autentificación, la clave de administración del equipo. El problema real se puede ver aquí:

[sekurak.pl] HP LaserJet Pro printers remote admin password extraction

¿Cuantos sistemas tienes enchufados en tu red sin saber que están haciendo...?

Y lo que más miedo da es que HP es uno de los gigantes...


domingo, 4 de agosto de 2013

Alternativas para la Mensajería Instantánea

En la línea de otras alternativas hoy le toca a la mensajería instantánea, que nos permite intercambiar mensajes de texto entre equipos conectados a Internet. Los clientes de IM actuales permiten, además de intercambiar texto, comunicaciones de voz, vídeo, etc...

Lo interesante es usar software que permita usar criptografía para mantener nuestras conversaciones privadas. Uno de los clientes que puede además ser usado en múltiples redes de IM es Pigdin, el cual también es software libre.


Pigdin admite usar plugins, los cuales lo dotan de funcionalidades variadas, como el cifrado por ejemplo con el plugin Pidgin-Encryption.


Otra alternativa, con la que podemos cifrar una conversación usando únicamente el navegador, disponible en más de 30 idiomas, Open Source, y que dispone además de add-ons para varios navegadores es Cryptocat.


Pues ya tenemos alternativas para cuando queramos "chatear" manteniendo la privacidad de nuestras conversaciones.

La clave GPG del Blog

La clave pública que voy a usar en el blog, la cual puede usarse para enviarme correos electrónicos cifrados es la siguiente:

Key ID: 8F8FEF90

 -----BEGIN PGP PUBLIC KEY BLOCK-----
Version: GnuPG v1.4.14 (GNU/Linux)

mQENBFH+jZsBCADpNDhmoFs8XLC7af3Kmuk+d1wo/VHZ2L73ICk/fpZzPtFu15I9
6OuYYcujY/R7L6jDYSehJrD2FiJeNiV3su4JTBZDS6vKCl5AoCZg35xuZwBJtSCZ
oHMlHnDJzE7psk4GCx3xuNh2NPL7ir/KImYUNz9KjC9H5yAk8+4NuLVGb+MpVpH7
4c4sjBRd9oqNN1M5GtbZQWzXCW/NlDccNOfEl7qZs6Ffz0wo7WWHnDyUmQy0qZCZ
zgQ4X9H2/XQ+AhJ9UoD7gwSx2Ckrvs85kdku3mlAMDLdcxg+B18OrhpBCQzbK1xL
VG5X39GEy9U55S+I4YQ1a1EyZenu/YladqwPABEBAAG0WVByaXZhY2lkYWQgRW5s
YXJlZCAoaHR0cDovL3ByaXZhY2lkYWRlbnJlZC5ibG9nc3BvdC5jb20uZXMpIDxw
cml2YWNpZGFkZW5sYXJlZEBnbWFpbC5jb20+iQE4BBMBAgAiBQJR/o2bAhsDBgsJ
CAcDAgYVCAIJCgsEFgIDAQIeAQIXgAAKCRDd2io/j4/vkFdHB/9/VC0zA0dcb2qV
+7ht0cs5PLtsxsEuAMGW5I4RooeGAawPcF+Nd+MilxHOfyMWQTE0/FTwahUOYrDE
QlHAolnpFuKC6jIRE8Yp1M0R74leJbm0+sTiqAqKGtqtpOW0M2Kant97QJCnU9W7
YrarWeiasZyLQiAsk6HLm25AI7hSm/MzGnK6Ioj878W8xjCn9aXV2cvbJek2Ijum
RF6hueXuDQeIIP36PDe9wnPHgPobvRywGT+53++bQ6FNlzpSestvsZn9eZM3jpS6
Rkr6glUAHJ5+1O6duQS8c7L4nzC0RM315L3/Sb+taEp38iPcS+sBv5vZBfDrI3BI
WrD5d8ikuQENBFH+jZsBCADGXau3vpEnMqDf9N/+WRgerEWT7418Hx5m3y8U8bRj
u40JMU5mkHpARduF/9M9mW2oV4TeXc48pLlMN28MIrmy1CCtTMBwgZRtySS781dy
Rg6EmATV4Rl0uSgyuyfezbNzW+Tj1Ef81yoYXZkZRgfozB9ERRZp3yrOAHAmJ2TC
lbUwnTpOtY/Z8aqk08gUvCViHTi5uLHrI3gmqtqFa9oVMV64mM59AP6X7dx2GuhW
7p/hBkhmXOz2zEbeoUp28ql0ALJ9m/9/SEpGYjI54HOTWX5/ZirNSaBdTAgJO+7C
cj0ASJhO96TcX4PKNTHdDgw0SH6imPR69B+hWKey8NMzABEBAAGJAR8EGAECAAkF
AlH+jZsCGwwACgkQ3doqP4+P75DBmwgAzBYGV/btmBJSPXLB7uAwkuXAODFwl2Fh
aOe7Pl5ypB3ZvViRxLhuPBAs83lYNulslKtlyJb+nmjHFccx13RAM+YpbDo7oRW9
Cs1w+SUnFrjFivD/ctOYKFPZEtsMJi1ZBDOlayjXlu2RuUdAdTzZI3bM+6Enza6b
z3HwwRnAZoXaLcLzQVk/qm1AIpu843MKl7ShknePHBhpt5FPXOvDMswHsRC1U+FM
+k3rqPKx5KNifRD5fHwH2sez4Mn4ET6zhtXvk+EZ5UWXG4sCe/8zCHSiYlO0fzJ4
RTalhEd1cdv/gy4cAqxwaqQwEPqEmawLNPozSrzh1b1r6DUW62Er/g==
=98Ne
-----END PGP PUBLIC KEY BLOCK-----


domingo, 21 de julio de 2013

Las autoridades de certificacion

En un artículo anterior hablábamos de cifrar y firmar el correo electrónico usando certificados X509. Comentaba que esos certificados son generados por autoriades de certificación en las que confía todo el mundo.

¿Quienes son esas autoridades de certificación que generan esos certificados?

Pues en general son empresas reconocidas y que cobran por sus servicios. Se pueden ver unas cuantas autoridades en el menú de certificados de cualquier navegador, por ejemplo, en firefox:


Digicert, Entrust, RSA Security, Thawte, VeriSign etc... son autoridades de certificación que ofrecen diferentes tipos de certificados como su modelo de negocio, de pago. Hay otras autoridades que emiten certificados de manera grauita, como puede ser CAcert.


De la Wikipedia:
"Estos certificados pueden ser usados para firmar y cifrar correo electrónico, identificar y autorizar usuarios conectados a sitios web y transmisión segura de datos en Internet. Cualquier aplicación que soporte Secure Socket Layer (SSL) puede usar certificados firmados por CAcert, tal como lo puede hacer cualquier aplicación que use certificados X.509, por ejemplo para cifrar o firmar documentos digitalmente."

En España también se pueden obtener certificados de manera gratuita, por ejemplo si tenemos el DNIe (documento nacional de identidad electrónico) pues ya tenemos un certificado otorgado por el gobierno de España a través de la dirección General de la Policía.

También se puede obtener de manera gratuita un certificado personal, perfectamente utilizable para propósitos de cifrado y firma de correo, a través de la FNMT (CERES), aunque tradicionalmente se ha usado para la relación de los ciudadanos con hacienda.


Y todavía queda una tercera forma de generar certificados, que es autogenerándolos, ya sea mediante el autofirmado de certificados o creándonos nuestra propia autoridad de certificación. En próximas entradas nos crearemos nuestra propia autoridad y generaremos nuestros certificados.

miércoles, 17 de julio de 2013

Privacidad en el correo electrónico (III): certificados X509

Además de GnuPG, que requiere la instalación y manejo de un software para el cifrado y firmado del correo, también podemos usar certificados X509 para obtener el mismo resultado.

 Tanto GnuPG como X509 usan un mecanismo de cifrado asimétrico con dos claves, una pública y otra privada.

X509 es un estándar que, entre otras cosas, establece un formato para un certificado de clave pública. Si poseemos un certificado X509 a nuestro nombre, lo que tenemos es un archivo que contiene nuestra clave pública y la certificación de que nos pertenece y nos identifica.  Esa certificación la realiza una autoridad en la que, en principio, confía todo el mundo.

Ese archivo puede ser descargado y usado por cualquiera para cerciorarse de que aquello que les enviamos (cifrado o no) lo ha enviado el propietario del certificado. También puede se usada esa clave pública para que cualquiera nos pueda enviar información cifrada a nosotros, titulares del certificado.

El par de claves, una vez las obtengamos de alguna autoridad de certificación las podemos importar a nuestro cliente de correo (y navegador, si lo necesitamos), usándolas para cifrar, descifrar y firmar correos electrónicos o documentos, como por ejemplo para realizar la declaración de la renta.

En la imagen siguiente se muestra el menú de "certificados" del cliente de correo Thunderbird, desde donde se pueden importar los certificados:


En la imagen siguiente se muestra el menú de configuración para indicar el certificado a utilizar para cifrar o firmar el correo electrónico del cliente de correo Thunderbird:


Posteriormente al enviar un correo se puede indicar si se quiere cifrar o firmar, y si lo ciframos atravesará toda Internet hasta que llegue a su destinatario, complicando cualquier intento de capturar la información que se envíe.


martes, 16 de julio de 2013

domingo, 14 de julio de 2013

Privacidad en el correo electrónico (II): GnuPG

En el primer artículo sobre privacidad en el correo, vimos como cifrar la conexión entre nuestro cliente de correo y el servidor del que leemos o al que le enviamos el correo. De esa manera nos aseguramos de que si nos conectamos en un acceso público (la wifi de una cafetería...) y hay alguien capturando el tráfico pues no va a ver en claro los correos que enviamos y leemos.

Hay que tener claro que lo que aseguramos es únicamente ese tramo en el que nosotros enviamos o recibimos, si alguien está analizando tráfico en otro tramo (tráfico entre servidores o al otro extremo del envío) pues es muy probable que ese tráfico esté en claro y pueda ser leído.

Para asegurar todo el camino lo más adecuado es cifrar el correo y enviarlo cifrado. El receptor dispondrá de las claves adecuadas para descifrar lo que se le envíe y viceversa.

GnuPG es un software (libre y gratuito) que nos permite realizar ese cifrado, además de poder también firmar electrónicamente el correo. Utiliza criptografía asimétrica y está disponible para diferentes sistemas operativos (*BSD, Linux, Windows, Mac).

Los programas clientes de correo manejan GnuPG de manera nativa o bien mediante algún plugin, como Enigmail para Thunderbird, haciendo fácil el manejo del cifrado, descifrado y firmado del correo. Los navegadores también disponen de add-ons para manejar GnuPG, lo cual es útil por ejemplo si usamos correo vía webmail.

En la imagen siguiente se muestra el menú de configuración de Thunderbird para elegir la clave GnuPG a utilizar:


Posteriormente al enviar un correo se puede indicar si se quiere cifrar o firmar, y si lo ciframos atravesará toda Internet hasta que llegue a su destinatario, complicando cualquier intento de capturar la información que se envíe.

sábado, 13 de julio de 2013

La semana en términos de privacidad

A continuación una serie de enlaces a noticias aparecidas en diferentes medios relacionadas con el tema de la privacidad que han aparecido en esta semana:

[El Economista] Emprendedores espanoles crean una aplicación móvil para garantizar la privacidad en la red

[Xataca] Paranoicos de la privacidad: Alternativas Open Source a servicios web de éxito (I)

[Faro de Vigo] La preocupación por la privacidad cede terreno en internet 

[Cinco Días] ¿Respeta mi correo electrónico mi privacidad?

[ALT1040] La política de privacidad de Google recibe un ultimátum en Europa

[Diario de Avisos] El fin de la privacidad | Me alegra que me lo digas

[Lawyerpress]  “¡OK, GLASS!”: ¿El fin de nuestra privacidad?

 [Etcétera] La vida digital y los riesgos de la privacidad

Alternativas a buscadores

El buscador por excelencia, y que viene como buscador por defecto en prácticamente todos los navegadores es Google. Tienen también su propio navegador: Chrome.

Tanto por su política de privacidad (ya indicamos la cantidad de datos que ellos mismos decían que almacenaban en un artículo anterior) como por su posible implicación en el programa Prism de la NSA, pues ha llegado el momento de buscar alguna alternativa donde la privacidad de los usuarios se tenga en consideración.

Uno de esos sitios es DuckDuckGo, el cual le da mucha importancia a la privacidad de los usuarios.

Otro es Ixquick, y también se toman la privacidad en serio.

El consejo es procurar no usar Google e intentar hacer las búsquedas con buscadores que respeten a sus usuarios. De esa manera quizás las corporaciones se den cuenta que pueden perder a sus usuarios y con ellos su modelo de negocio.

Esos buscadores se pueden poner en los navegadores como la página de inicio y acostumbrarnos a hacer las búsquedas con ellos. En Firefox también se pueden añadir a los motores de búsqueda mediante los add-ons.


viernes, 12 de julio de 2013

Más detalles sobre PRISM, NSA y como nos espían

El periódico The Guardian publica un artículo con detalles de como a través del programa PRISM las grandes corporaciones (Microsoft, Apple, Goolge...) ayudan a la NSA a obtener los datos de las comunicaciones de sus usarios.

jueves, 27 de junio de 2013

¿Y que se puede hacer?

Mantener la privacidad de cada cual en Internet, hoy por hoy y visto como nos espían hasta los gobiernos que, en teoría, están para protegernos... se antoja complicado.

En el post anterior, "Por si nos quedaba alguna duda" quedó bastante claro que los "buenos" nos espían a tiempo completo. Los "malos" sólo saben ellos en que andarán...

¿Y que se puede hacer?

Visto el tremendo interés en obtener datos privados de las personas de manera indiscriminada, deduzco que esos datos tienen un alto valor, y hoy por hoy los están obteniendo gratis. Si se pudiera cuantificar ese valor y demandar a quien nos los está robando, probablemente se minimizaría el problema. 

Hasta que esto suceda, y hay que tener en cuenta que vivimos en una sociedad que no valora adecuadamente su privacidad (facebook es usado masivamente por millones de personas, por ejemplo), las personas interesadas van a tener que pensar seriamente en ello y "ponerse las pilas" para evitar que cada uno de nuestros pasos en la red Internet queden almacenados a la espera de su uso comercial, político o social sin nuestro consentimiento.

Y voy avanzando que para mantener la privacidad vamos a tener que usar, en la medida de lo posible, el cifrado de datos o criptografía para esconder nuestras andanzas en Internet. Quizás no se logre del todo, ya que los gobiernos tienen grandes recursos (pagados con dinero público, tristemente), pero por lo menos se lo vamos a poner complicado. Quizás no les valga lo que les cueste.

En las siguientes semanas iremos viendo como el cifrado y otras técnicas nos pueden ayudar para mantener la privacidad.


sábado, 22 de junio de 2013

Por si nos quedaba alguna duda

Bueno, pues por si quedaba alguien lo suficientemente ingenuo, en estos días han salido a la luz dos noticias que impactan directamente en nuestra privacidad.

La primera es el espionaje que a través de Skype han facilitado los diferentes propietarios que ha ido teniendo a lo largo del tiempo. Se han monitorizado conversaciones, mensajes, enlaces... y seguro que toda esa información está almacenada en algún sitio. Esta noticia fue desvelada por el periódico The New York Times

Project Chess
Skype began its own secret program, Project Chess

La segunda es el espionaje que hace la NSA (Agencia de Seguridad Nacional) de los EEUU a personas tanto de fuera como de dentro de los EEUU. Precisamente esto último es lo que ha generado un problema al actual gobierno estadounidense. Se espía absolutamente todo, correo electrónico, llamadas telefónicas... mediante una infraestructura creada específicamente para ello. Nada menos que un agente de la CIA, Edward Snowden, ha sido esta vez el que ha denunciado la situación.

En palabras de Edward

"Aún cuando no estás haciendo nada, te están vigilando y grabando. La capacidad de almacenamiento de estos sistemas aumenta cada año al punto en el que no tienes que hacer nada malo, solo bastará con que seas sospechoso por una llamada equivocada. Ellos pueden usar el sistema para 'regresar en el tiempo' y poner bajo escrutinio todas las decisiones que alguna vez hiciste y atacarte con eso."
 La noticia en este caso fue desvelada por The Guardian

Edward Snowden, NSA files source: 'If they want to get you, in time they will'
Edward Snowden, el extécnico de la CIA que reveló los programas PRISM


viernes, 17 de mayo de 2013

De vuelta

Después de unas semanas muy liado, ya vuelvo a estar por aquí. En la semana que viene pondré más artículos sobre privacidad.